În contextul în care reziliența cibernetică, încrederea și suveranitatea digitală au devenit factori decisivi pe piața securității, certificarea soluției ESET PROTECT ca lider în raportul comparativ EPR 2026 confirmă calitatea constantă, eficiența costurilor și performanța sa.
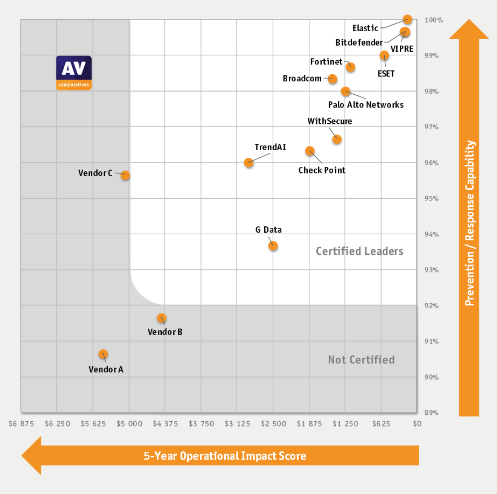
ESET PROTECT Enterprise Cloud a obținut statutul de Lider Certificat în cadrul evaluării AV-Comparatives pentru soluțiile de prevenire și răspuns la incidente (Endpoint Prevention and Response – EPR), pentru al șaptelea an consecutiv. Soluția se numără printre cei patru furnizori din totalul de 14 evaluați care se află în cadranul din dreapta sus al graficului AV-Comparatives (a se vedea imaginea de mai jos) și printre cei 11 furnizori care au obținut certificarea în cadrul testului. Trei furnizori care nu au trecut procesul de certificare au solicitat păstrarea anonimatului.
Dar ce înseamnă asta? Laboratoarele de testare oferă o evaluare obiectivă, independentă și transparentă a eficienței soluțiilor de securitate cibernetică și verifică, mai ales, dacă funcționează cu adevărat. Companiile folosesc rezultatele testelor pentru a evalua beneficiile soluțiilor înainte de a investi în ele. La rândul lor, analiștii din industrie utilizează informațiile pentru a formula evaluări mai detaliate și mai precise pentru clienții lor.
Alegând unul dintre cele 11 produse certificate din această categorie, organizațiile au garanția că optează pentru o soluție eficientă, care oferă un raport bun între cost și beneficii. ESET PROTECT Enterprise Cloud se numără printre primele patru produse din categorie și a obținut certificarea AV-Comparatives pentru al șaptelea an consecutiv. De asemenea, soluția și-a îmbunătățit scorurile de detecție față de evaluarea din anul precedent.
„ESET PROTECT Enterprise Cloud a obținut statutul de Lider Certificat [în testul EPR 2026]. Soluția a blocat marea majoritate a scenariilor de atac încă din primele etape și a oprit toate celelalte scenarii înainte să poată avansa în rețea, fără costuri operaționale suplimentare”, a declarat Andreas Clementi, fondator și CEO al AV-Comparatives. „Acest echilibru între protecția riguroasă și o experiență de utilizare fără probleme este exact ccea ce urmărim la un produs certificat.”
MITRE ATT&CK – un reper pentru evaluare
AV-Comparatives a evaluat soluțiile folosind scenarii de atac bazate pe cadrul MITRE ATT&CK Enterprise, apoi a repetat testele prin simularea unui lanț complet de atac. Evaluarea de anul acesta a inclus 50 de scenarii de atac direcționat, fiecare împărțit în trei etape distincte.
De ce MITRE ATT&CK Enterprise Framework? MITRE ATT&CK este utilizat în astfel de teste de AV-Comparatives și de alte laboratoare independente. De asemenea, MITRE îl folosește în propriile evaluări anuale. Motivul e simplu: cadrul este eficient. MITRE ATT&CK Enterprise Framework constituie, în prezent, unul dintre cele mai utile instrumente pentru a înțelege și descrie modul în care se desfășoară atacurile cibernetice. Totodată, permite evaluarea soluțiilor de securitate cibernetică folosind un cadru comun, deschis și transparent. Un alt avantaj este că specialiștii în securitate cibernetică folosesc pe scară largă acest cadru pentru a identifica potențialele vulnerabilități ale infrastructurilor pe care le protejează. În plus, evaluările AV-Comparatives arată în ce măsură soluțiile diferiților furnizori pot răspunde punctelor vulnerabile identificate de echipele de securitate atunci când analizează nivelul de protecție al organizației cu ajutorul MITRE ATT&CK Enterprise Framework.
Prima etapă: Prevenirea
Prima etapă a testului AV-Comparatives Endpoint Prevention and Response analizează compromiterea dispozitivului endpoint și obținerea unui punct inițial de acces de către atacator – primul moment în care poate fi detectat sau blocat. Testul include încă două etape: propagarea în interiorul rețelei (Etapa 2) și compromiterea activelor (Etapa 3). Fiecare soluție este evaluată pe baza a doi factori, în toate cele trei etape: detecția și prevenirea, denumite răspuns pasiv și răspuns activ. Fiecare etapă este testată de 50 de ori, folosind scenarii diferite.
În prima etapă, ESET PROTECT și-a menținut scorul de detecție din 2025 și în ediția din 2026, identificând 98% dintre tentativele de atac. În ceea ce privește răspunsul activ, soluția a prevenit 96% dintre atacuri în această etapă a testului din 2026, față de 90% în 2025, confirmând astfel abordarea ESET bazată pe prevenirea amenințărilor.
Este important de reținut că Etapa 1 reprezintă cea mai timpurie fază a unui atac, în care atacatorul compromite inițial sistemul victimei și își asigură un punct de sprijin de la care-și poate extinde atacul. În Etapa 2, la fel ca în testul din 2025, ESET PROTECT a detectat și a prevenit complet propagarea atacului în interiorul rețelei, în toate cele 50 de scenarii testate, obținând o rată de succes de 100%.
Precizie și costuri accesibile
Per ansamblu, este important de menționat că, în această etapă și în cele care au urmat, nu au fost înregistrate costuri operaționale asociate preciziei detecției. Cu alte cuvinte, nu au existat alarme false sau penalizări pentru blocarea excesivă a activităților legitime. Scorul privind impactul operațional pe o perioadă de cinci ani a fost de 569 USD per agent. Impactul operațional reprezintă axa X a graficului AV-Comparatives, care oferă o imagine de ansamblu asupra poziționării fiecărei soluții în raport cu celelalte. (Axa Y măsoară capacitățile de prevenire și răspuns la atacuri.) Anul trecut, AV-Comparatives a revizuit și actualizat metodologia de calcul a indicatorului privind impactul operațional, pentru a îmbunătăți precizia evaluării.
Capacități combinate
Luând în considerare atât răspunsul activ, cât și pe cel pasiv, scorul capacităților combinate a crescut de la 98% în 2025, pentru versiunea 6.3 a PROTECT Enterprise Edition, la 99% în 2026, pentru versiunea 7.1.
Ce urmează și de ce este ESET pregătită pentru viitor?
Testarea independentă este extrem de valoroasă atât pentru cumpărători, cât și pentru furnizori. Verifică dacă produsele oferă protecția promisă, identifică deficiențele și vulnerabilitățile care trebuie remediate și contribuie la clarificarea numeroaselor exagerări și promisiuni din domeniul securității cibernetice, prin comparații concrete și măsurabile.
Totuși, testarea independentă nu oferă informații despre direcția de dezvoltare sau capacitățile viitoare ale unui produs. Această limitare este greu de depășit: nimeni nu poate anticipa cu certitudine viitorul și, cu atât mai puțin, nu poate testa produse care încă nu există în raport cu amenințări care nu au apărut încă. Prin urmare, rezultatele obținute oferă organizațiilor o imagine de ansamblu asupra eficienței actuale a soluțiilor testate, dar nu și o perspectivă asupra capacității lor de a se adapta la schimbările viitoare sau de a evolua în timp.
Unele lucruri par la fel de inevitabile precum taxele. Deficitul de specialiști în securitate cibernetică persistă: potrivit unui sondaj realizat de ISC2 în 2025, 63% dintre respondenți au raportat un deficit de personal în domeniu. Gestionarea mediilor cloud și a identităților continuă să reprezinte o provocare atât pentru echipele de securitate, cât și pentru cele IT, mai ales în contextul creșterii numărului de entități non-umane deja implementate sau a căror implementare este planificată de organizații. La acestea se adaugă tendința tot mai accentuată a furnizorilor și a multor clienți de a adopta arhitecturi de securitate unificate. Abordarea favorizează standardizarea mediilor de securitate și reduce complexitatea și costurile asociate utilizării soluțiilor de la mai mulți furnizori.
Securitatea cibernetică devine o prioritate pentru conducerile companiilor și pentru guverne, iar deciziile de achiziție țin acum cont nu doar de inovație și funcționalități, ci și de reziliență, încredere și suveranitate digitală. În plus, inteligența artificială schimbă modul în care sunt evaluate și gestionate atât riscurile, cât și oportunitățile, la toate nivelurile organizației.
Aceste provocări interconectate, care se suprapun, necesită o protecție performantă a dispozitivelor endpoint, însă fără costuri exorbitante. Privind spre viitor, ESET consideră că soluția constă în combinarea inteligenței artificiale, care sprijină echipele de securitate în activitatea de apărare, cu servicii MDR (Managed Detection and Response) accesibile ca preț și ușor de utilizat, pentru a face față amenințărilor viitoare, tot mai complexe. Potrivit Gartner, „până în 2028, 90% dintre furnizorii de soluții de protecție a endpointurilor vor oferi funcționalități de identificare și control al utilizării inteligenței artificiale”. De asemenea, este esențial ca organizațiile să poată alege soluții care le asigură suveranitatea digitală. Prin urmare, posibilitatea de a implementa protecția endpointurilor local (on-premises), în cloud sau într-un mediu izolat de rețelele externe (air-gapped), precum și de a beneficia de servicii MDR din jurisdicții care respectă cerințele de reglementare relevante, reprezintă factori esențiali.
Soluțiile testate de AV-Comparatives, inclusiv ESET PROTECT, reprezintă adesea componente esențiale ale strategiei de securitate a organizațiilor, dar nu oferă, singure, o protecție completă. Dincolo de funcționalitățile suplimentare, cerințele de reglementare impuse prin norme precum NIS2, HIPAA, PCI, SOX, GDPR și CCPA urmăresc să încurajeze sau să determine organizațiile să investească în instruirea personalului, servicii MDR (Managed Detection and Response) și asigurări cibernetice.
Serviciile MDR devin tot mai accesibile și pentru organizațiile mici. Integrarea lor consolidează reziliența cibernetică a organizației și oferă acces permanent, 24/7, la expertiză specializată, pe care majoritatea organizațiilor nu o pot asigura prin propriile resurse.
Un alt element esențial vizează una dintre cele mai frecvente căi de compromitere: angajații. Instruirea periodică a tuturor angajaților pentru creșterea gradului de conștientizare în domeniul securității cibernetice este un pas esențial în prevenirea incidentelor și reprezintă tot mai des o cerință impusă atât de asigurători, cât și de reglementările în vigoare.
În cele din urmă, asigurările cibernetice devin tot mai importante pentru organizații și, alături de serviciile MDR, reprezintă o cerință în tot mai multe sectoare reglementate.
Concluzie
Evaluarea AV-Comparatives Endpoint Prevention and Response din 2026 evidențiază o piață competitivă și dinamică a soluțiilor de protecție a endpointurilor, în care mai mulți furnizori oferă produse performante. Provocarea pentru organizații este să identifice furnizorul care răspunde cel mai bine nevoilor lor pe termen lung, având în vedere că astfel de achiziții implică decizii importante, cu efecte de durată. În acest context, este esențial ca organizațiile să ia în considerare nu doar performanțele actuale ale soluțiilor, ci și evoluția tehnologiilor, nevoile viitoare și amenințările cibernetice care pot apărea.
Lasa un comentariu