
ESET Research prezintă setul de instrumente Cereal al grupării Turla, care include un modul nou de colectare a emailurilor din Exchange, un mecanism unic de comandă și control (C&C) și tehnici sofisticate de execuție .NET. Pe un server Exchange compromis, cea mai interesantă activitate nu o reprezintă mesajele care ajung în căsuța de email a unui utilizator.
Într-o instituție guvernamentală centrală, un oficial trimite un email unui coleg dintr-o alianță militară transnațională. Mesajul pleacă printr-un server Microsoft Exchange, exact așa cum ar trebui, și nimic nu pare suspect. Însă, înainte ca emailul să părăsească instituția, o secvență de cod îl analizează discret, identifică informațiile de interes și salvează o copie, care urmează să fie transmisă unor terți interesați să obțină acces la aceste date. Între timp, mesajul original își continuă nestingherit drumul.
Pe 28 noiembrie 2025, am descoperit setul de instrumente care instalează un astfel de cod pe un server Exchange al unei organizații guvernamentale din Kazahstan. Ce părea inițial a fi o serie de componente suspecte distincte s-a dovedit, în urma analizei, un set de instrumente nedocumentat până atunci: o colecție de programe malware modulare, dezvoltate în .NET, concepute să ruleze pe servere Microsoft Exchange, să primească comenzi, să le execute direct în memorie, să cartografieze infrastructura organizației compromise și să colecteze anumite mesaje de email. După ce ne-am rafinat mecanismele de detecție, am identificat aceeași suită la o organizație guvernamentală din România – compromisă pe 23 decembrie 2025 – unde era configurată să identifice emailurile trimise către sau primite de la Organizația Tratatului Atlanticului de Nord (NATO) și Uniunea Europeană (UE).
Deoarece aceste instrumente se bazează în mare măsură pe serializare (o tehnică prin care datele și codul sunt împachetate pentru a putea fi transferate), le-am atribuit denumiri care încep cu prefixul „Cereal”. Ceea ce diferențiază acest set de instrumente este combinația dintre tehnici noi, care presupun cunoștințe aprofundate despre mecanismele interne ale Exchange, și metode neobișnuite de execuție a codului .NET.
Un aspect interesant al acestui set de instrumente este tocmai ce nu am identificat: o infrastructură externă de comandă și control (C&C). În schimb, serverul Exchange compromis al victimei este transformat chiar el în infrastructură de comandă și control (C&C). Atribuim cu grad ridicat de certitudine setul de instrumente Cereal grupării APT Turla, aliniată Rusiei. Atribuirea se bazează pe utilizarea concomitentă a unei alte componente asociate public grupării Turla, precum și pe similitudinile conceptuale cu versiuni mai vechi de malware dezvoltate de aceasta. Analiza completă este disponibilă în raportul nostru tehnic (white paper).
Principalele concluzii ale articolului:
– Am identificat inițial un set de instrumente nedocumentat până atunci în cadrul unei organizații guvernamentale din Kazahstan. După ce am rafinat detecția produsului nostru pentru aceste instrumente, am descoperit, o lună mai târziu, o altă organizație guvernamentală compromisă, de această dată în România.
– Am descoperit un set de instrumente sofisticat, modular și interconectat, conceput pentru a rula pe serverele Exchange ale organizațiilor compromise, în scopul spionajului cibernetic pe termen lung.
– Nu am identificat nicio infrastructură de rețea externă. Una dintre componentele malițioase, un backdoor pasiv care rulează pe serverele Exchange, oferă acces la rețeaua internă.
– Operatorii transmit comenzile sub forma unor executabile separate, cu o structură similară, construită la comandă. Acest aspect sugerează existența unui framework care automatizează compilarea și livrarea comenzilor.
– Un modul automatizat de colectare a emailurilor, injectat în procese Microsoft Exchange legitime, accesează și manipulează fluxul de procesare și livrare a mesajelor. Tehnica este una nouă și presupune cunoștințe aprofundate de funcționare internă a Microsoft Exchange.
– Utilizarea unor tehnici .NET diverse, precum punctele de intrare negestionate și exploatarea abuzivă a cache-ului de imagini native .NET, face ca această suită de instrumente să fie deosebit de sofisticată în comparație cu majoritatea cazurilor APT recente pe care le-am cercetat.
Profilul victimelor și contextul geopolitic
Gruparea Turla, cunoscută și sub numele de Snake, este activă cel puțin din 2004 și este considerată, pe scară largă, ca făcând parte din structurile FSB. Țintele sale obișnuite sunt guvernele, misiunile diplomatice și organizațiile din domeniul apărării, în special din Europa, Asia Centrală și Orientul Mijlociu. Am documentat o mare parte din arsenalul Turla în articolele de blog. În 2025, am semnalat și o colaborare neobișnuită între grupările Turla și Gamaredon, în articolul Gamaredon X Turla collab, precum și în white paper-ul (raportul tehnic) Gamaredon in 2025: Leveraging tunnels, workers, dead drops, and new alliances. Setul de instrumente Cereal demonstrează capacitatea grupării Turla de a desfășura operațiuni de infiltrare lentă, meticuloasă și de lungă durată, având ca punct central serverele Microsoft Exchange.
Am identificat două organizații guvernamentale naționale compromise prin intermediul setului de instrumente Cereal, în regiuni care corespund îndeaproape zonelor țintite în mod obișnuit de gruparea Turla. Potrivit datelor de telemetrie ESET, aproximativ 70% dintre țările vizate de Turla începând din 2022 sunt foste republici sovietice sau state europene care au avut cândva legături strânse cu Uniunea Sovietică. Distribuția geografică a celor două incidente confirmate este prezentată în Figura 1.
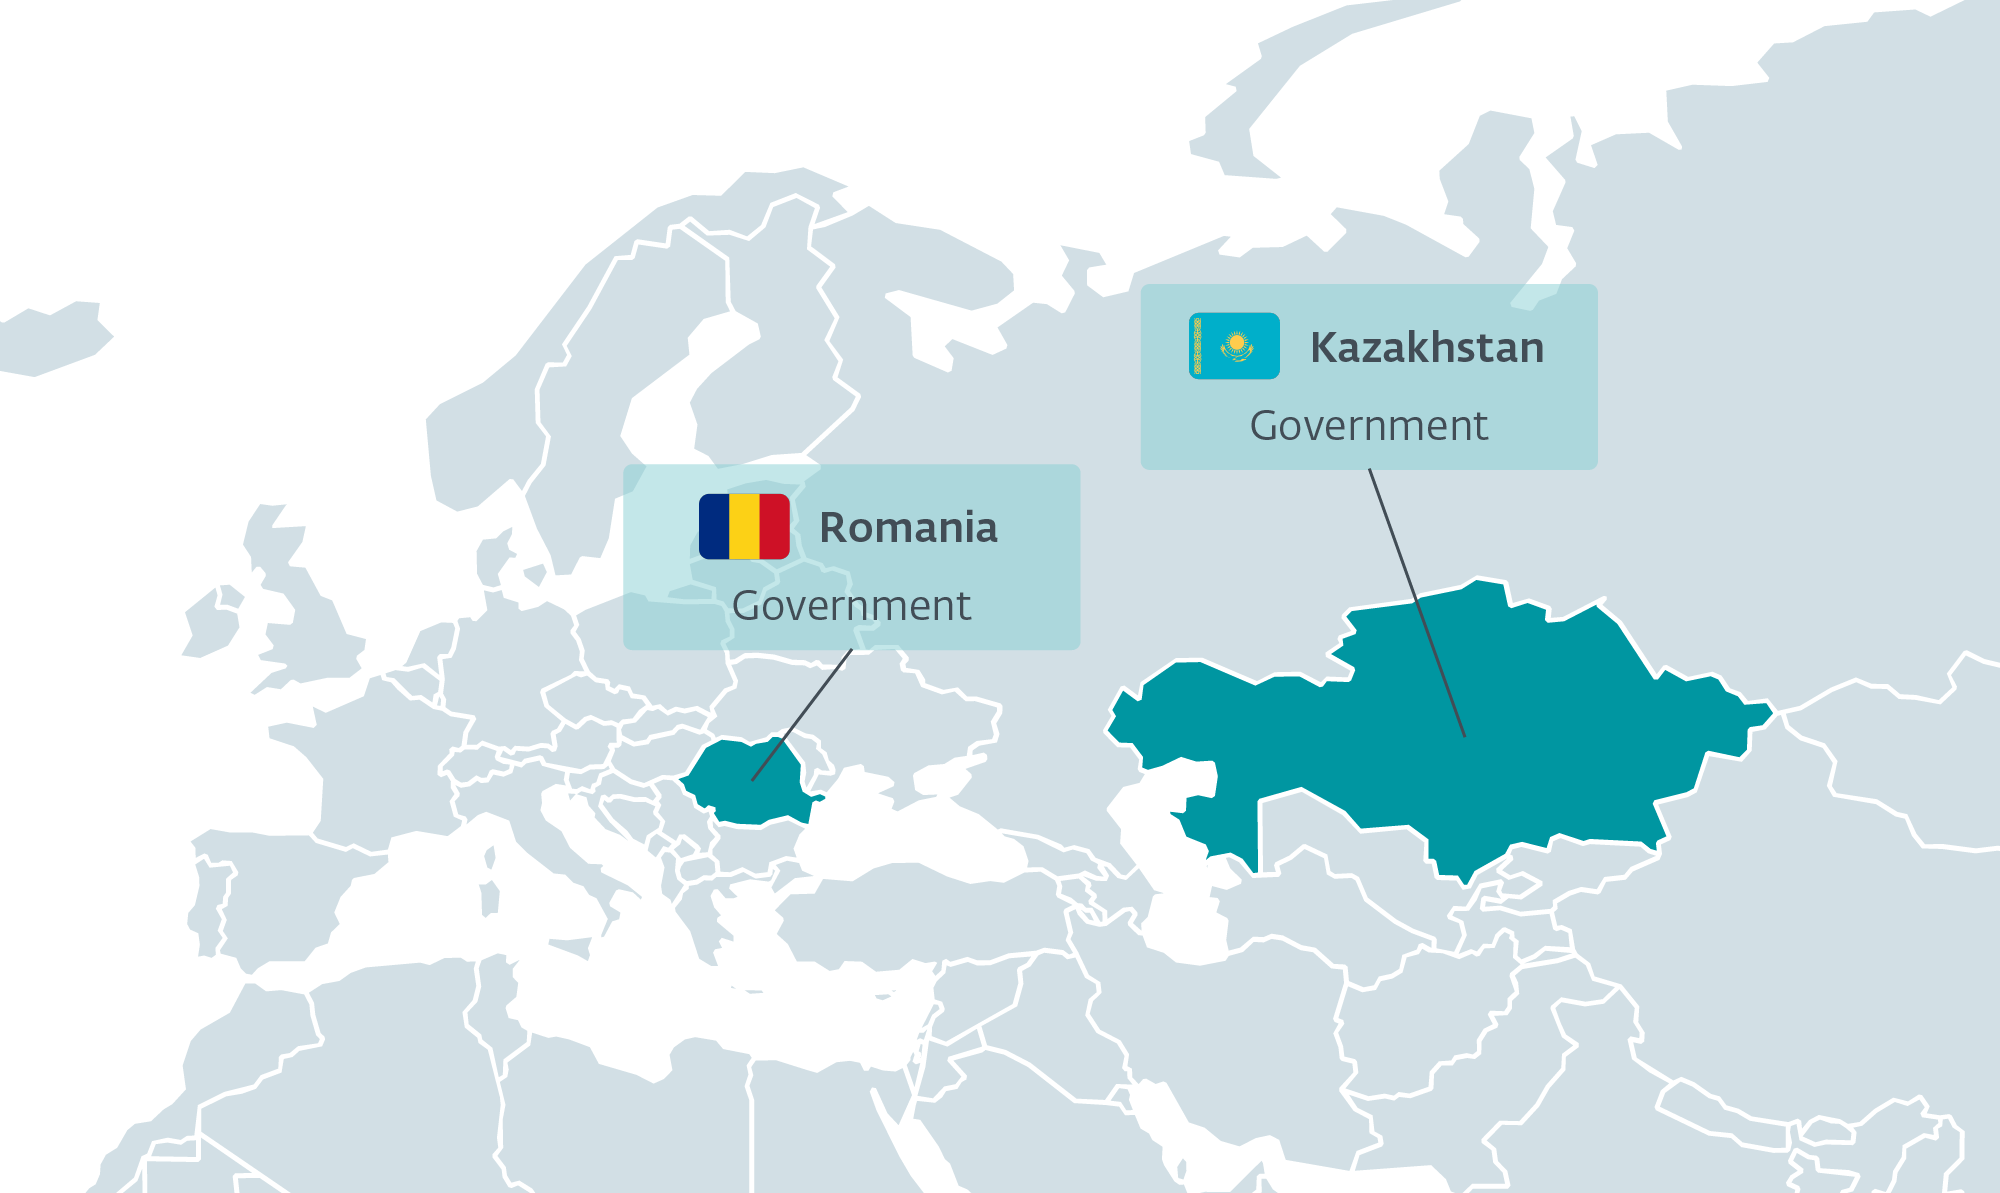 Figura 1. Țările și sectoarele în care am identificat organizații compromise prin intermediul
setului de instrumente Cereal al grupării Turla
Cazul din România este notabil, deoarece una dintre componente, CerealBox, era configurată să colecteze mesajele de email care implicau adrese instituționale ale NATO și UE. Acest obiectiv corespunde priorităților de lungă durată ale serviciilor de informații rusești. Totodată, ar putea avea legătură cu tensiunile regionale. De la începutul anului 2025, România a raportat mai multe incidente în care drone rusești s-au prăbușit în apropierea sau pe teritoriul său. Incidentele au provocat reacții ferme din partea autorităților române și au generat apeluri pentru o misiune NATO în regiunea Mării Negre.
Compromiterea organizației din Kazahstan a avut loc, de asemenea, într-un context politic relevant. Începând din ianuarie 2026, Kazahstanul ar fi început să deporteze unii exilați ruși și critici ai regimului, care își găsiseră aici un refugiu relativ sigur după invazia pe scară largă a Ucrainei de către Rusia. Compromiterea unei instituții guvernamentale din Kazahstan ar putea avea ca scop obținerea de informații despre disidenții ruși monitorizați de autoritățile kazahe, dar care nu se află încă pe nicio listă de deportare. Un alt detaliu merită menționat: activitatea identificată în Kazahstan s-a intensificat brusc la 15 ianuarie 2026, la o zi după Anul Nou pe stil vechi, o sărbătoare neoficială încă celebrată în Rusia și în unele țări vecine. Malware-ul nu ține cont de sărbători, însă operatorii lor, da.
Pe urmele indiciilor lăsate de Cereal
Primele elemente identificate nu semănau cu un backdoor clasic. Nu exista un implant monolitic evident, o listă de comenzi predefinite sau un tipar simplu de comunicare periodică (beaconing) cu serverul de comandă și control (C&C). În schimb, activitatea se desfășura printr-un lanț de componente specializate: payload-uri criptate stocate pe disc, ansambluri .NET încorporate în alte ansambluri .NET, procese Windows legitime care încărcau DLL-uri suspecte și servicii Exchange care executau cod neautorizat.
Reconstituirea lanțului de atac a scos la iveală un set modular de instrumente, construit în jurul câtorva principii recurente: menținerea payload-urilor în formă criptată, executarea codului direct în memorie ori de câte ori este posibil, reutilizarea serverului Exchange compromis și transmiterea comenzilor sub forma unor ansambluri .NET separate. Figura 2 prezintă relațiile dintre toate componentele observate ale setului de instrumente.
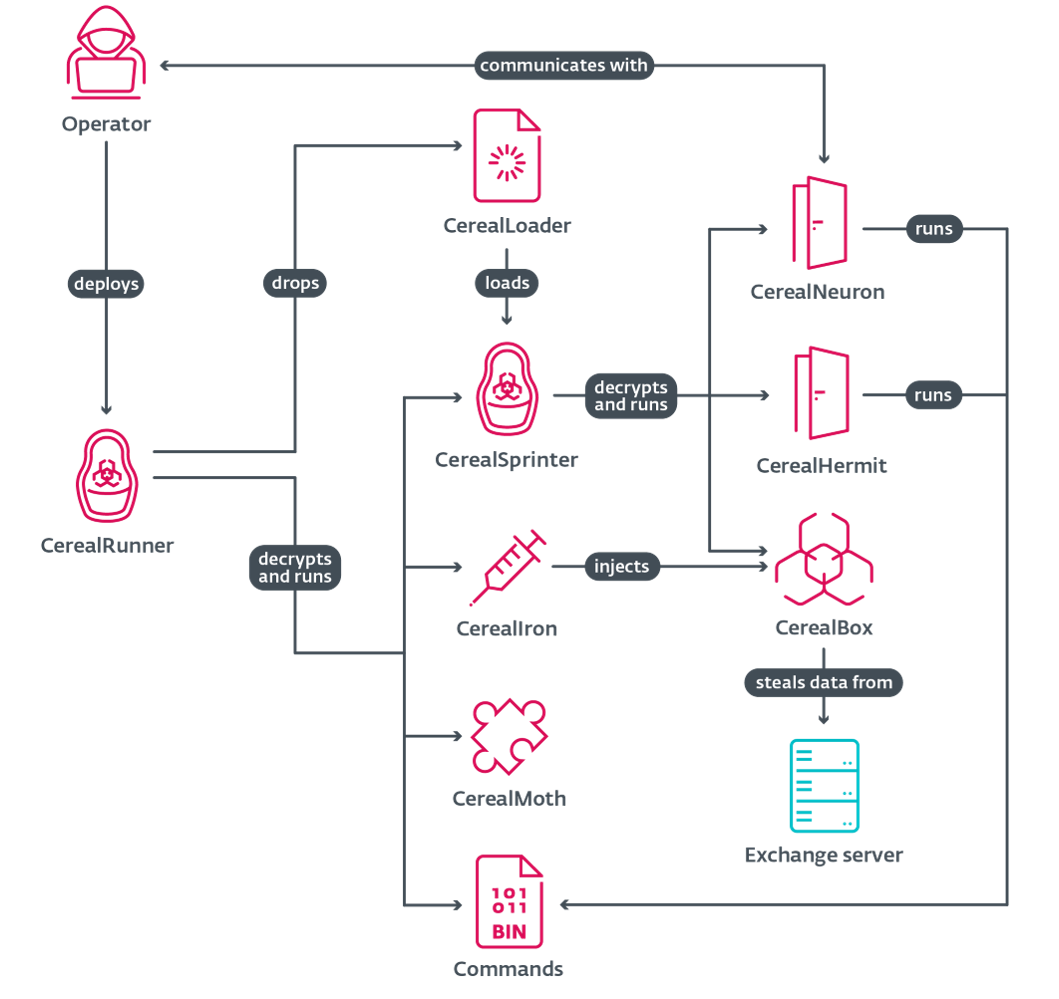 Figura 2. Componentele utilizate în atacurile analizate
Componentele principale sunt:
– CerealLoader: încarcă și execută un pachet .NET dintr-un fișier criptat, stocat pe disc. Este singura componentă din acest set de instrumente salvată pe disc sub forma unui fișier .NET recognoscibil. Toate celelalte componente sunt livrate în containere criptate, decriptate în timpul execuției și rulate direct în memorie.
– CerealRunner: conține alte fișiere binare criptate, care sunt încărcate și executate. Permite încapsularea și livrarea comenzilor, precum și a altor componente.
– CerealSprinter: funcționează similar cu CerealRunner, dar este utilizat exclusiv pentru încărcarea și executarea altor componente.
– CerealNeuron: un backdoor pasiv, fără comenzi predefinite, dar capabil să execute pachete incluse în fișierele CerealRunner, primite prin solicitări de rețea. Denumirea face trimitere la Neuron, o familie de malware documentată și atribuită grupării Turla de către Centrul Național pentru Securitate Cibernetică din Regatul Unit (NCSC), în 2017. Cele două instrumente au funcționalități similare.
– CerealHermit: o variantă a CerealNeuron, fără funcționalități de rețea, care citește comenzile din fișiere criptate stocate pe disc.
– CerealIron: un injector care permite operatorilor să încarce și să execute ansambluri .NET din procese care nu aparțin mediului .NET.
– CerealBox: procesează, filtrează și colectează mesajele de email relevante, prin injectarea în serviciul de transport al mesajelor Microsoft Exchange.
– CerealMoth: o componentă simplă care primește ca argumente o asamblare și numele unei metode, încarcă asamblarea și execută metoda specificată.
Când serverul Exchange al victimei devine infrastructura de atac
Cel mai remarcabil aspect al campaniei este tocmai ce nu am identificat: un server controlat de atacatori. Majoritatea backdoor-urilor își contactează periodic operatorii. Acest comportament lasă urme – domenii, adrese IP, furnizori de servicii de hosting și tipare de temporizare care pot fi identificate și blocate de echipele de securitate. CerealNeuron, principalul backdoor din setul de instrumente Cereal, nu funcționează însă așa. În loc să inițieze conexiuni către exterior, așteaptă solicitări din rețea.
CerealNeuron rulează pe serverul Exchange compromis și așteaptă pasiv solicitări web primite pe căi care imită traficul obișnuit Exchange. Printre căile identificate de noi se numără:
– https://*:443/owa/sdds/
– HTTPS://*:443/AUTODISCOVER/PROXYSERVICE/
– HTTPS://*:443/MICROSOFT-SERVER-ACTIVESYNC/INTEGRATED/API/
Pentru un firewall sau un analist care monitorizează traficul de rețea, solicitările către aceste căi se confundă cu traficul legitim generat de Outlook Web Access, Autodiscover și ActiveSync. Dacă o solicitare pentru o resursă de pe una dintre aceste căi este criptată corespunzător și trece de mai multe verificări de integritate, CerealNeuron o decriptează, interpretează conținutul drept o comandă și o execută. Dacă solicitarea pare suspectă sau nu îndeplinește condițiile necesare, CerealNeuron redirecționează clientul către o pagină de eroare Exchange care pare legitimă.
Consecințele sunt semnificative:
– Nu există o infrastructură C&C dedicată care să poată fi identificată, blocată sau eliminată. Propriul server Exchange al victimei, conectat la internet, devine punctul de control prin care operatorii pot accesa sistemul.
– Monitorizarea atacului pe baza traficului de rețea este extrem de limitată. Nu am reușit să identificăm adresele IP de la care operatorii au inițiat conexiunile. Este posibil ca aceștia să se fi conectat direct, prin servicii de anonimizare sau folosind alte sisteme compromise.
– Traficul malițios se confundă cu cel generat de serviciile web Exchange legitime, tocmai acel tip de trafic pe care echipele de securitate sunt cel mai puțin dispuse să-l blocheze. Figura 3 ilustrează fluxul de comunicare dintre operatori și CerealNeuron pentru executarea comenzilor.
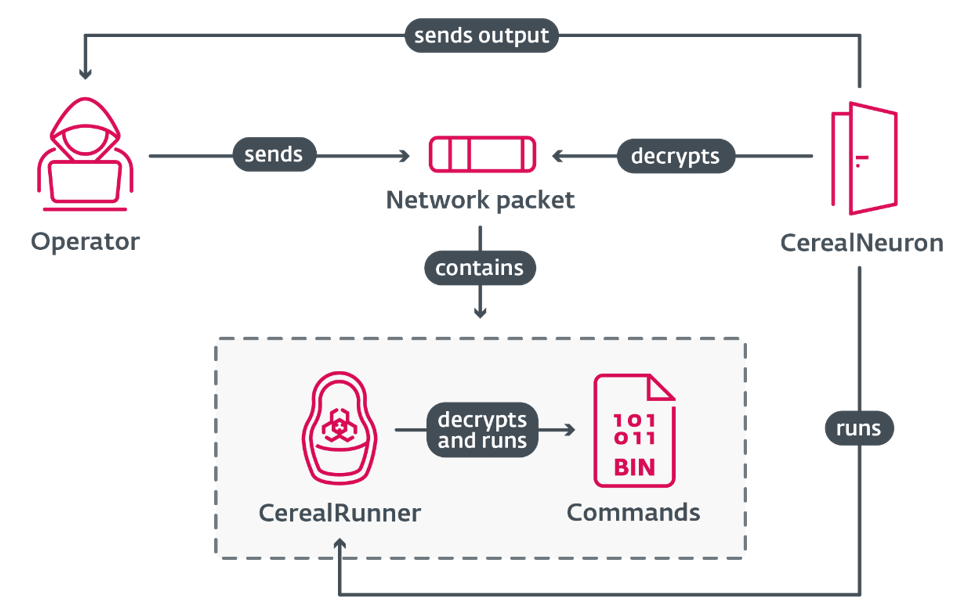 Figura 3. Fluxul de comunicare dintre operatori și CerealNeuron în procesul de executare a comenzilor
Utilizarea unui server Exchange compromis drept centru operațional este o tehnică rară, utilizată de doar câteva grupări APT. Turla a mai folosit în trecut variante ale acestei abordări. În cazul Cereal, utilizarea serverului Exchange al victimei elimină necesitatea unei infrastructuri dedicate, controlate de atacatori.
Setul de instrumente include și un mecanism de rezervă. CerealHermit este o variantă a CerealNeuron din care au fost eliminate funcționalitățile de rețea. În loc să aștepte solicitări web, citește de pe disc fișiere de comandă criptate și salvează rezultatele criptate ale execuției lor. În unele dintre atacurile analizate, ambele backdoor-uri au fost instalate simultan, oferind operatorilor două căi independente pentru a-și atinge obiectivele.
Comenzi livrate sub forma unor programe independente
În locul unui singur backdoor de mari dimensiuni, care să includă toate comenzile posibile, operatorii Turla livrează fiecare comandă sub forma unui mic program .NET, compilat separat. Componenta centrală de execuție este CerealRunner. Aceasta încorporează alte programe .NET criptate, împreună cu argumentele necesare executării lor. În momentul rulării, CerealRunner extrage payload-urile, le execută direct în memorie și returnează rezultatele prin același mecanism, astfel încât CerealNeuron să le poată cripta și transmite operatorilor. Am identificat numeroase fișiere binare CerealRunner în cadrul celor două atacuri. Au o structură comună, dar diferă prin fragmentul restrâns de cod care implementează fiecare sarcină specifică.
Comenzile identificate includ:
– Accesarea inbox-urilor sau a anumitor mesaje prin intermediul Exchange Web Services (EWS).
– Interogarea Active Directory pentru obținerea informațiilor despre computere, utilizatori, grupuri și înregistrări DNS.
– Executarea de interogări WMI, de exemplu, pentru a lista procesele sau conexiunile TCP active.
– Extragerea datelor LSA Secrets, respectiv a datelor de autentificare stocate local de sistemul Windows.
– Listarea instantaneelor de volum (volume snapshots).
– Listarea, citirea și ștergerea fișierelor – adesea arhivele de emailuri pregătite pentru exfiltrare generate de CerealBox.
Volumul mare de fișiere binare aproape identice, fiecare compilat pentru o sarcină specifică, este un indiciu clar că operatorii dispun de un framework care automatizează compilarea și împachetarea comenzilor. Combinat cu un cod-sursă construit în jurul unor componente modulare și interschimbabile, rezultatul lasă impresia unei platforme mature, bine proiectate și dezvoltate, nu a unei simple colecții de scripturi independente.
Tehnici .NET sofisticate, care nu sunt de începători
Ceea ce diferențiază Cereal de cele mai multe cazuri recente de APT este gradul avansat în care exploatează mecanismele interne ale .NET, framework-ul software creat de Microsoft care stă la baza unei mari părți din Windows și chiar a platformei Exchange.
În mod normal, programele .NET rulează prin intermediul Common Language Runtime (CLR), care convertește instrucțiunile unui program în cod mașină chiar înainte de execuție. Întregul proces este vizibil pentru instrumentele standard de analiză. Cereal utilizează însă constant metode de execuție care ocolesc aceste mecanisme obișnuite și nu sunt la fel de ușor de monitorizat.
Un program .NET care execută cod nativ înainte de orice cod .NET
CerealLoader este singura componentă Cereal stocată pe disc în formă necriptată. Într-un decompilator (decompiler) .NET, codul de la punctul de intrare nu face practic nimic, iar un breakpoint setat pe metoda malițioasă nu este niciodată declanșat. În practică, CerealLoader execută cod de nivel inferior, nativ pentru mașină, înainte ca mediul de execuție .NET să înceapă măcar să ruleze instrucțiunile sale obișnuite. Programul abuzează de o funcție rar folosită din specificația .NET, numită Vtable Fixups, pentru a construi o legătură ascunsă de la codul nativ înapoi într-o metodă .NET, pe care nicio altă parte a programului nu pare să o apeleze. Astfel, un analist care examinează doar componenta .NET vede un cod aparent inofensiv, care nu face practic nimic. În realitate, până în acel moment, payload-ul malițios a fost deja executat.
Deturnarea unor componente Windows legitime
Deoarece CerealLoader se poate inițializa direct din cod nativ, operatorii îl pot plasa în directoare din care este încărcat automat de procese Windows legitime, care nu utilizează mediul .NET. Într-unul dintre lanțurile de execuție analizate, CerealLoader a fost plasat sub denumirea de ncobjapi.dll în directorul C:\Windows\System32\wbem\, unde serviciul Windows Management Instrumentation (WMI) l-a încărcat în mod automat. În alt caz, a mimat fișierul wbemcomn.dll din același director. Această bibliotecă DLL malițioasă redirecționează apelurile de funcții legitime, astfel încât procesul afectat continuă să funcționeze în parametrii normali.
Abuzul cache-ului de imagini native .NET
Pentru a îmbunătăți performanța la pornire, .NET păstrează într-un director de sistem un cache cu versiuni precompilate ale bibliotecilor utilizate frecvent. Atunci când un program solicită una dintre aceste biblioteci, mediul de execuție verifică mai întâi cache-ul și, dacă găsește o potrivire, încarcă versiunea cache-uită în loc să compileze codul pachetului prin JIT (Just-In-Time). Operatorii au plasat fișiere CerealLoader malițioase în acest cache, utilizând denumiri precum Microsoft.Exchange.Search.Mdb.ni.dll. Astfel, când Exchange a solicitat biblioteca corespunzătoare, mediul de execuție a încărcat în schimb versiunea malițioasă în locul celei legitime. Deoarece fișierul malițios nu conține cod de înlocuire real, .NET revine discret la biblioteca originală pentru a asigura funcționarea normală – dar nu înainte ca codul punctului de intrare nativ al atacatorilor să fi fost executat.
Într-unul dintre eșantioanele analizate, codul malițios se activează doar atunci când procesul părinte este serviciul de căutare al Exchange. Fiecare dintre aceste tehnici este documentată în secțiuni mai puțin cunoscute din specificația .NET. Neobișnuit este modul în care toate aceste tehnici sunt combinate intenționat într-un singur set de instrumente, conceput special pentru a se ascunde în interiorul infrastructurii Microsoft Exchange.
CerealBox: interceptarea Exchange din interior
Componenta Cereal care utilizează cea mai inovatoare tehnică este CerealBox, un modul de colectare a emailurilor conceput special pentru Microsoft Exchange. Turla a vizat și în trecut servere Exchange, inclusiv prin abuzarea agenților de transport (transport agents) – o funcție legitimă din Exchange care le permite dezvoltatorilor să se conecteze la fluxul de emailuri pentru sarcini precum filtrarea spam-ului. Totuși, agenții de transport instalați lasă urme vizibile în configurația Exchange.
CerealBox folosește o abordare mult mai discretă. În loc să se înregistreze oficial, este injectat direct în EdgeTransport.exe, procesul Exchange care gestionează fluxul de emailuri. Totuși, ajungerea în acest punct nu este deloc simplă: CerealBox este livrat printr-un lanț complex de componente Cereal imbricate (încapsulate una în alta), ilustrat în Figura 4.
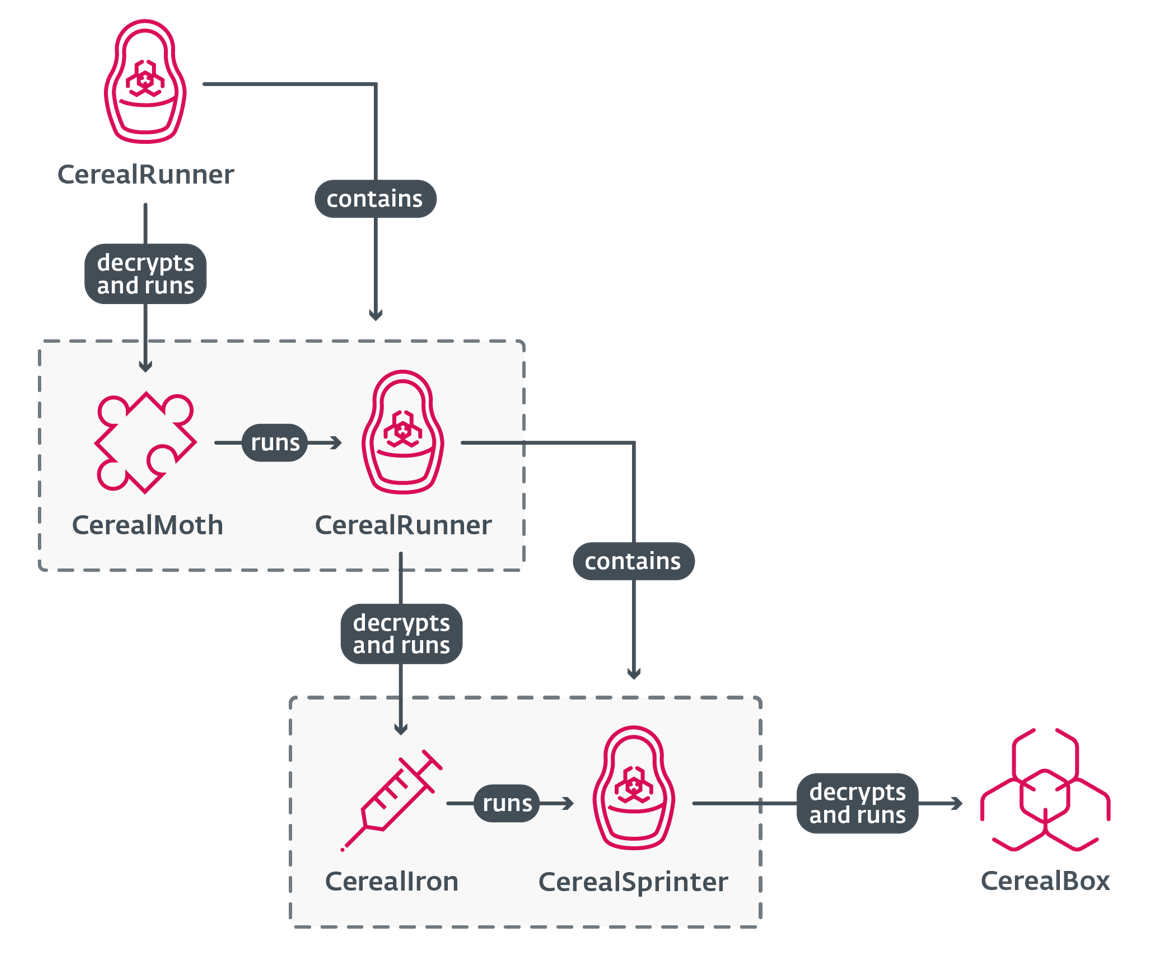 Figura 4. Lanțul de execuție observat prin care este livrat modulul CerealIron pentru a rula CerealBox
Odată ajuns în sistem, CerealBox accesează structurile interne ale Exchange, identifică agenții de transport existenți și interceptează rutinele lor prin intermediul unor fragmente de cod malițios. Wrapper-ele execută mai întâi propria logică a CerealBox, apoi redau controlul codului original. Email-urile continuă să circule normal. Niciun agent nou nu apare nicăieri în configurația Exchange. Pe scurt: CerealBox nu adaugă un agent nou; el deturnează agenții existenți încărcați în memorie.
Având acces la fluxul de emailuri, CerealBox identifică mesajele de interes. Pentru a fi selectat, un mesaj trebuie să conțină o anexă cu extensia .doc, .docx sau .pdf și să corespundă cel puțin uneia dintre mai multe liste predefinite: adresele expeditorilor, adresele destinatarilor, fragmente din subiect sau numele anexelor. În același timp, sunt excluse mesajele care corespund unor liste de ignorare. Mesajele de interes sunt comprimate, criptate și salvate temporar în fișiere pe disc. Ulterior, operatorii folosesc comenzile obișnuite ale CerealNeuron pentru a exfiltra aceste fișiere și a le șterge.
Injectarea în serviciul de transport Exchange și interceptarea din interior a fluxului de emailuri reprezintă o tehnică inovatoare, care nu a mai fost documentată anterior în cazul niciunei familii de malware. Aplicarea acesteia presupune o înțelegere aprofundată a mecanismelor interne de procesare a mesajelor în Microsoft Exchange – un nivel de expertiză care necesită timp și efort considerabile pentru a fi dobândit.
Concluzii
Setul de instrumente Cereal este conceput cu atenție pentru operațiuni de spionaj cibernetic discrete, desfășurate pe termen lung. Lasă puține urme pe disc, evită utilizarea unei infrastructuri externe care ar putea fi identificată și blocată și se ascunde în procese Exchange legitime. Utilizarea punctelor de intrare neadministrate, a mecanismului VTable Fixups, exploatarea cache-ului de imagini native și injectarea codului direct în memoria fluxului de procesare a mesajelor Exchange reflectă un nivel de sofisticare în utilizarea tehnicilor .NET rar întâlnit chiar și în rândul grupărilor APT avansate.
Setul de instrumente Cereal demonstrează că, pentru Turla, serverele Exchange nu sunt simple servere de email, ci puncte persistente de colectare a informațiilor, centre interne de execuție a comenzilor și un mediu propice pentru disimularea unor tehnici .NET sofisticate.
ESET Research oferă rapoarte private de informații despre amenințările APT și fluxuri de date privind aceste amenințări. Pentru mai multe informații despre acest serviciu, accesați pagina ESET Threat Intelligence.
Indicatori de compromitere (IoC)
Lista completă a indicatorilor de compromitere (IoC) este disponibilă în depozitul nostru GitHub și în raportul tehnic dedicat grupării Turla.
Lasa un comentariu