
În fața unei noi suprafețe de atac generate de AI, este momentul ca securitatea cibernetică să preia controlul. În 1997, când ESET a realizat primele experimente cu rețele neuronale pentru detectarea amenințărilor, peisajul IT era complet diferit. Conexiunile la internet erau limitate, iar atacatorii erau, în principal, pasionați, cercetători sau „script kiddies” – dezvoltând macrovirusuri și viermi informatici pentru a compromite servere și desktopuri.
Ajungem rapid în 2026, la ESET World, iar compania și-a extins considerabil arsenalul de capabilități de machine learning și detecție. Însă lumea este aproape de nerecunoscut. Miliarde de oameni și dispozitive sunt conectate, serviciile cloud susțin viața de zi cu zi, iar „script kiddies” de odinioară au evoluat în organizații infracționale cibernetice sofisticate, care oferă malware-as-a-service (MaaS) oricui este dispus să plătească.
În prezent, atacatorii vizează întregul ecosistem digital – de la endpointuri și workload-uri în cloud până la dispozitive IoT și infrastructuri critice. În plus, un nou element perturbă peisajul amenințărilor, și anume inteligența artificială. Acest instrument puternic schimbă perspectiva asupra a ce înseamnă să rămâi cu adevărat rezilient cibernetic.
Ideile principale:
– Oportunitățile prin adoptarea AI au crescut exponențial, transformând inteligența artificială într-un coleg de lucru eficient, dar și într-un adversar redutabil.
– Securitatea cibernetică a însemnat întotdeauna să menții apărarea cu un pas înaintea atacatorilor, însă AI face ca aceste mecanisme de apărare să fie mai vulnerabile și mai dificil de monitorizat. Acum, protecția trebuie să acopere atât punctele de intrare, cât și pe cele de ieșire pentru utilizatori.
– Pentru a rămâne rezilientă proactiv, securitatea cibernetică trebuie să reducă decalajul creat de AI și să stabilească un perimetru în interiorul căruia utilizatorii să poată lucra cu încredere.
– ESET își extinde platforma ESET PROTECT cu capabilități ESET AI Security, adăugând ESET AI Agent Security și ESET AI Behavioral Monitoring.
Era AI și modul în care schimbă peisajul securității cibernetice
Regulile securității cibernetice sunt rescrise. Atacatorii operează cu o viteză și la o scară mai mari ca niciodată, folosind automatizarea pentru a identifica și exploata vulnerabilitățile înainte ca organizațiile să poată reacționa. Potrivit raportului ESET SMB Cyber Readiness Index 2026, exploatarea vulnerabilităților și atacurile de tip phishing sunt principalele două cauze ale incidentelor cibernetice (a se vedea figura de mai jos).
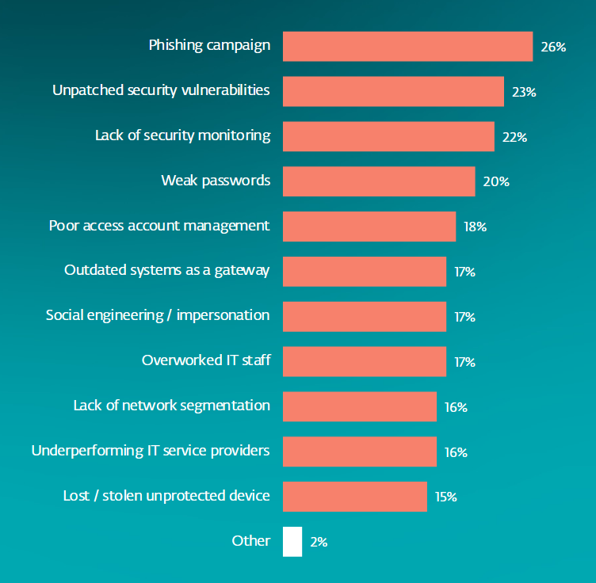
Cauzele incidentelor cibernetice (Sursa: ESET SMB Cyber Readiness Index 2026)
De ce tocmai acestea două? Rapoartele din presă au arătat că agenții AI demonstrează un nivel ridicat de inteligență la testele pentru identificarea vulnerabilităților din produse software. Potrivit informațiilor publicate, Mythos de la Anthropic a identificat nu mai puțin de 271 de vulnerabilități doar în aplicația de browser Firefox și peste 23.000 de alte vulnerabilități în mai mult de 1.000 de proiecte open-source.
Și este doar un singur instrument. Deși principiile care stau la baza Project Glasswing sunt demne de apreciat și țin cont de posibila utilizare abuzivă a celor mai performante modele – aspect semnalat și de guvernul SUA –, rămâne totuși o întrebare: ar trebui ca astfel de instrumente să fie disponibile publicului larg? Ce s-ar întâmpla dacă aceleași modele ar fi folosite de un atacator pentru a identifica și crea exploituri?
La începutul anului 2024, Microsoft și OpenAI au raportat că „nu observaseră încă tehnici de atac bazate pe AI noi sau unice” și au descris AI-ul, în mare parte, ca pe un accelerator de productivitate pentru atacatori. Dar, surpriză! Doar doi ani mai târziu, cercetătorii în securitate de la Google au raportat ceea ce ar putea fi primul exploit de tip zero-day dezvoltat cu ajutorul AI, iar ESET Research a descoperit PromptLock, primul ransomware bazat pe AI, precum și PromptSpy, un malware pentru Android care utilizează abuziv GenAI în procesul său de execuție. Așadar, așa cum se întâmplă adesea, presupunerile din tech expiră peste noapte.
Nu uitați de phishing
Să revenim însă la phishing. Mesajele-capcană create manual sunt de domeniul trecutului. AI a accelerat considerabil realizarea materialelor de phishing, în mai multe limbi, extinzând astfel raza lor de acțiune la nivel global. Unele rapoarte arată că atacurile de phishing cu AI reprezintă peste 80% din activitatea globală de inginerie socială observată[1]. IBM afirmă că AI a făcut phishingul atât de eficient, încât acum este nevoie de doar cinci minute pentru a crea un email, față de cele 16 ore necesare inițial.
„Gartner raportează că până la 62% dintre organizații s-au confruntat cu un atac de tip deepfake – folosind conținut media sintetic, generat sau manipulat cu ajutorul AI pentru a părea real.”
Cifrele sunt destul de mari. Și, deși există module de securitate capabile să detecteze tentativele de phishing (precum soluțiile de securitate pentru email), nu sunt metode infailibile. Ceea ce ne aduce la o altă problemă a erei AI: complexitatea detectării.
(Ne)supravegheat, (ne)văzut și (ne)înțeles
Situația ar fi mai simplă dacă utilizarea AI s-ar limita la două tabere opuse – apărători și atacatori. Însă tocmai faptul că AI este folosit pe scară largă și în interiorul organizațiilor face problema mult mai complicată. După cum arată SMB Cyber Readiness Index – 2026, multe IMM-uri au integrat deja instrumente de AI în sistemele lor și sunt foarte conștiente de amenințările pe care le pot genera – însă întâmpină dificultăți în a le gestiona și controla (figura de mai jos).
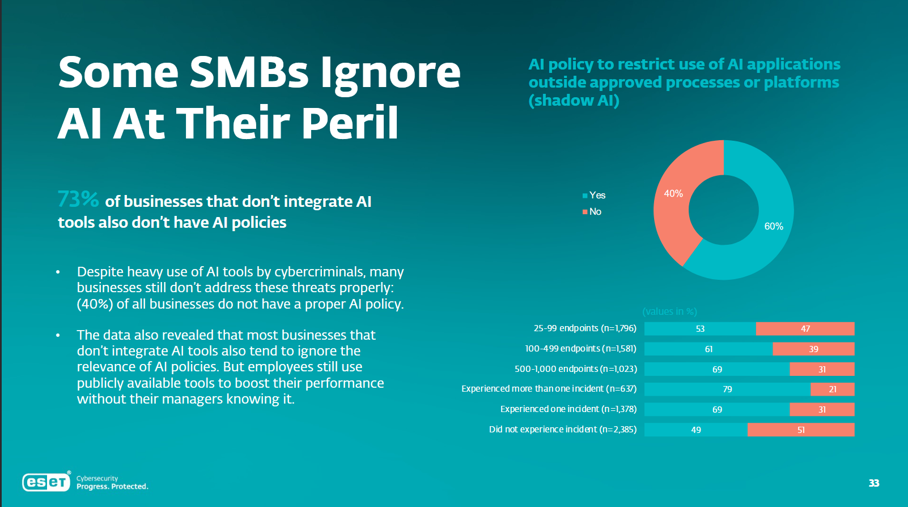
Relația dintre IMM-uri și Inteligența Artificială (Sursă: ESET SMB Cyber Readiness Index 2026).
Constatările IBM[2] o confirmă, arătând că 97% dintre organizațiile care au raportat un incident de securitate asociat AI nu dispuneau de controale adecvate pentru accesul la AI, iar 63% nu aveau politici de guvernanță în domeniu. Presiunea de a se adapta este tot mai mare, încât până și autoritățile de reglementare și-au schimbat abordarea pentru a răspunde cu mai multă fermitate riscurilor asociate AI. SUA au mers până la impunerea unor restricții temporare privind accesul utilizatorilor din afara țării la modele AI de vârf dezvoltate de Anthropic și OpenAI, invocând riscuri de utilizare abuzivă.
Dar stați puțin: abuz de către cine? Hackeri? Aparent, da. Și totuși, problema este mult mai amplă: dezvoltarea modelelor AI avansează atât de rapid încât nu doar companiile sunt nepregătite să le securizeze corespunzător, ci și mulți utilizatori finali se expun, la rândul lor, unor noi riscuri.
Ignoranța artificială
Democratizarea AI a pus capabilități puternice la îndemâna tuturor, de la utilizatori din mediul de business la pasionați, studenți și așa-numiții „vibe coders”, care dezvoltă aplicații cu puțină pregătire în domeniul securității sau al dezvoltării software.
Deși tocmai accesibilitatea reprezintă unul dintre cele mai mari avantaje ale AI, generează în același timp un decalaj de competențe: oamenii pot implementa acum fluxuri de lucru bazate pe AI – precum capabilități AI agentice printr-un instrument precum OpenClaw – și pot conecta modelele la date sensibile sau chiar dezvolta instrumente pe zona de producție, cu mult înainte de a înțelege pe deplin implicațiile de securitate, confidențialitate și guvernanță.
De multe ori, adminii IT nu știu ce instrumente AI sunt utilizate, ce date sunt încărcate, dacă rezultatele generate sunt sigure sau dacă elementele AI introduse în fluxurile de lucru pot fi de încredere.
De exemplu, ESET a analizat recent 900.000 de skill-uri AI[3] din depozite populare și a constatat că 25.000 erau suspecte, iar peste 3.000 erau în mod clar malițioase. Acestea din urmă pot extrage date, pot descărca și executa programe malware, pot ignora instrucțiunile utilizatorului, pot modifica subtil comportamentul unui agent în timp sau chiar pot modifica skill-ul în sine.
Cu alte cuvinte, skill-urile AI reprezintă o extindere a contextului în care operează un sistem AI, iar fiecare extindere a acestui context reprezintă un vector de atac.
Având în vedere cât de ușor pot fi descărcate aceste skill-uri și natura autonomă a platformelor care le utilizează, este ușor de înțeles unde apare problema.
Astfel, AI transformă fiecare interacțiune într-un posibil risc de securitate. Prompturile, fișierele încărcate, codul generat, agenții, pluginurile și skill-urile creează noi căi de acces către sistemele și datele organizațiilor. Rezultatul este o suprafață de atac care se extinde rapid – una care, în multe organizații, se dezvoltă mai repede decât poate fi gestionată și controlată.
În țări precum Italia, Cehia și Slovacia, utilizarea neautorizată a platformelor AI este, de fapt, mai frecventă[4] decât existența unor politici care să o restricționeze.
Ghid de supraviețuire în era AI
În multe privințe, securitatea cibernetică a devenit mai greu de înțeles și mai dificil de gestionat, iar AI ridică considerabil miza.
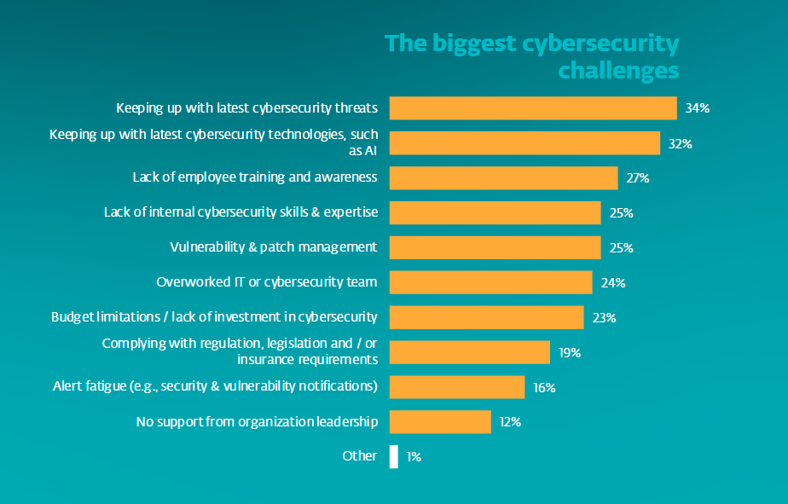
Cele mai mari provocări de securitate cibernetică pentru IMM-uri (Sursa: ESET SMB Cyber Readiness Index 2026)
Multe organizații știu că atât securitatea, cât și AI sunt importante, dar întâmpină în continuare dificultăți în a înțelege terminologia, categoriile și numărul tot mai mare de instrumente pe care urmează să le utilizeze (Figura de mai sus). Ceea ce creează un decalaj în practică[5]: clienții pot achiziționa mai multe soluții tehnologice, dar nu dispun încă de resursele necesare pentru a le gestiona eficient.
„Într-o eră definită de inovația cu AI și de amenințările alimentate tot cu AI, succesul presupune să investești în ce funcționează. Organizațiile care gestionează cel mai bine această perioadă de tranziție nu au neapărat bugete mari pentru securitate sau strategii ambițioase de AI. Dar reușesc să alinieze securitatea cu obiectivele de business, le oferă oamenilor contextul necesar pentru a lua decizii mai bune și își construiesc reziliența pe baza observațiilor reale, nu a presupunerilor”, a declarat Michal Jankech, Vice President, Enterprise & SMB/ MSP.
Pentru IMM-uri și organizațiile de dimensiuni medii, obiectivul este simplu: securitatea trebuie să fie practică, scalabilă și pregătită pentru o lume bazată pe AI.
Adaptarea securității la era AI
AI reprezintă o schimbare de paradigmă. Deschide un peisaj complet nou al amenințărilor, în care LLM-urile, agenții AI, codul generat de AI, skill-urile AI, lanțurile de aprovizionare ale modelelor și automatizarea bazată pe AI creează noi riscuri, pe care modelele tradiționale de securitate nu au fost concepute să le gestioneze. Prin urmare, adăugarea unui număr și mai mare de alerte, dashboarduri și niveluri de complexitate nu ar face decât să amplifice problema.
Așadar, ce se poate face? ESET s-a concentrat de mult timp pe perfecționarea continuă a tehnologiilor sale AI pentru detectarea amenințărilor, protecția endpointurilor și analiza informațiilor (de tip intelligence) în backend, oferind astfel simplu o securitate completă. Însă, deși aceste tehnologii permit soluțiilor ESET să funcționeze mai inteligent, utilizarea individuală a AI de către clienți impune o altă abordare de securitate.
ESET PROTECT: Clienții pe primul loc în lumea AI
Acum, ESET PROTECT nu mai are nevoie de introducere, deoarece ocupă un loc central în portofoliul ESET și este disponibil de ani de zile. Este însă nevoie de o actualizare care să reflecte mai bine nevoile clienților, ajutându-i să evolueze și să obțină rezultate sigure în fața amenințărilor moderne bazate pe AI.
Soluția o reprezintă modulele inovatoare care extind ESET PROTECT pentru a acoperi întregul spectru AI, prin noile module ESET AI Security:
ESET AI Agent Security
ESET AI Agent Security este un nou nivel de securitate integrat în aplicațiile ESET de securitate pentru endpointuri, conceput special pentru a contracara amenințările provenite din ecosistemul AI. Pe măsură ce agenții AI autonomi accesează fișiere, descarcă componente, apelează servicii externe, utilizează depozite de cod (repositories), interacționează cu codul sau se bazează pe skill-uri și pluginuri, aceștia pot introduce în mediul clientului elemente malițioase sau compromise.
AI Agent Security contribuie la protejarea împotriva acestor riscuri prin inspectarea componentelor asociate AI de-a lungul întregului lanț de aprovizionare AI, inclusiv aplicații, agenți, skill-uri, depozite (repositories), cod, scripturi, servere MCP, URL-uri externe și procese de descărcare în mai multe etape.
ESET AI Behavioral Monitoring
ESET AI Behavioral Monitoring funcționează împreună cu AI Agent Security, dar se concentrează pe ce fac agenții AI autonomi, nu doar pe ce accesează sau descarcă. Astfel, în timp ce AI Agent Security contribuie la inspectarea componentelor, precum și a fluxurilor din lanțul de aprovizionare software, AI Behavioral Monitoring se concentrează pe comportamentul și acțiunile agenților autonomi. Este conceput pentru a detecta și bloca activitățile malițioase sau suspecte ale agenților AI, cum ar fi încercările de a accesa resurse necorespunzătoare, de a executa acțiuni nesigure sau de a se comporta în afara limitelor stabilite pentru sarcina lor. Pentru companii, oferă astfel două niveluri de control. Pot alege să blocheze complet anumiți agenți AI prin reguli în ESET PROTECT XDR, iar în cazul agenților AI autorizați, comportamentul suspect poate fi semnalat pentru investigare sub forma unui incident dedicat.
ESET AI Security în practică
Combinarea funcțiilor de securitate de mai sus asigură o abordare bazată pe prevenție, prin care ESET nu doar că reacționează când este lansat un skill AI, ci și caută proactiv skill-uri malițioase. De exemplu, dacă un skill AI conține un URL sigur, iar ulterior cineva plasează aici conținut malițios, tehnologiile ESET ar trebui să asigure în continuare protecție dacă se încearcă accesarea acelui URL, datorită modului în care tehnologiile și funcțiile noastre de detecție sunt interconectate.
Pregătiți pentru securitate în era AI
Cheia pentru a avea încredere în noua eră e pregătirea. Pe cât de banal sună, pe atât de adevărat este. Faptul că securitatea cibernetică încearcă să țină pasul cu AI nu este însă în avantajul clienților. Rezolvarea acestei probleme necesită investiții considerabile în cercetare și dezvoltare sau o capacitate nativă de a înțelege avantajele AI. ESET le are pe ambele. ESET AI Technology și ESET AI Security – care oferă tehnologii de detecție mai avansate și protecție pentru fluxurile de lucru cu AI – ne confirmă că nu a existat niciodată un moment mai potrivit pentru a valorifica potențialul AI.
FÎntrebări frecvente (FAQ)
Cum schimbă AI peisajul securității cibernetice?
AI transformă securitatea cibernetică de ambele părți ale „frontului”. Cei care se apără folosesc AI pentru a îmbunătăți detectarea amenințărilor, a automatiza analiza și a accelera timpul de răspuns. În același timp, atacatorii folosesc AI pentru a crea campanii de phishing mai convingătoare, a descoperi mai rapid vulnerabilități, a genera cod malițios și pentru a automatiza atacurile cibernetice la scară largă.
Care sunt cele mai mari riscuri de securitate cibernetică asociate AI pentru organizații?
Printre riscuri se numără scurgerile de date prin intermediul prompturilor și al fișierelor încărcate, agenții și pluginurile AI malițioase sau compromise, atacurile de phishing generate cu ajutorul AI, scripturile și codul generate de AI care nu sunt sigure, utilizarea neautorizată a instrumentelor AI („shadow AI”) și atacurile asupra lanțului de aprovizionare AI, care implică modele, depozite, skill-uri și integrări externe.
Sunt atacurile de phishing generate cu ajutorul AI mai periculoase decât phishingul tradițional?
Da. AI le permite actorilor cibernetici să creeze în doar câteva minute mesaje de phishing mai bine personalizate, corecte gramatical și în mai multe limbi. Ceea ce crește amploarea și gradul de sofisticare al campaniilor de phishing, făcând mesajele frauduloase mai dificil de identificat de către utilizatori.
Poate ESET ajuta organizațiile să gestioneze riscurile de securitate asociate AI?
Desigur. ESET PROTECT oferă acum vizibilitate centralizată asupra detecțiilor și incidentelor asociate AI, ajutând echipele de securitate să investigheze, să monitorizeze și să răspundă amenințărilor care afectează utilizatorii, endpointurile și fluxurile de lucru cu AI, datorită tehnologiilor ESET AI Security.
Ce este ESET AI Security?
ESET AI Security este un set de capabilități concepute pentru a ajuta organizațiile să adopte în siguranță tehnologiile AI. Integrat în platforma ESET PROTECT, oferă vizibilitate și protecție pentru agenții AI, comportamentele AI și interacțiunile utilizatorilor cu AI.
Prin ce se diferențiază ESET de alți furnizori de soluții de securitate AI?
ESET combină decenii de experiență în securitate cibernetică, tehnologii avansate de detectare bazate pe AI și capabilități dedicate de securitate AI într-o platformă unificată. Această abordare ajută organizațiile să protejeze atât mediile IT tradiționale, cât și fluxurile de lucru emergente alimentate de AI, printr-o singură interfață.
Astfel, ESET protejează angajații care utilizează AI, oferă vizibilitate asupra agenților AI și îi protejează, securizează datele organizației și evaluează continuu riscurile pentru a contribui la protecția împotriva amenințărilor aflate în continuă evoluție, chiar și atunci când resurse considerate anterior de încredere sunt compromise.
Cum pot începe companiile să-și securizeze utilizarea AI?
Organizațiile ar trebui să înceapă prin evaluarea modului în care AI este utilizat în prezent, identificarea lacunelor de vizibilitate și guvernanță, precum și implementarea unor soluții care protejează conversațiile cu AI, agenții AI și fluxurile de lucru bazate pe AI. ESET AI Security poate ajuta companiile să construiască o bază solidă pentru adoptarea sigură a AI, menținând în același timp reziliența operațională.
[1] Agenția Uniunii Europene pentru Securitate Cibernetică (ENISA). (octombrie 2025). ENISA Threat Landscape 2025 (p. 13). Consultat la 9 iulie 2026, de la https://www.enisa.europa.eu/sites/default/files/2025-11/ENISA Threat Landscape 2025.pdf
[2] IBM Security. (2025). Cost of a Data Breach Report 2025 (p. 7). Consultat la 9 iulie 2026, de la https://www.ibm.com/reports/data-breach
[3] ESET Research. (iulie 2026). ESET Threat Report H1 2026 (pp. 6–9). Consultat la 10 iulie 2026, de la https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12026.pdf
[4] ESET. (mai 2026). ESET SMB Cybersecurity Readiness Index 2026 (p. 23). Consultat la 10 iulie 2026, de la https://web-assets.esetstatic.com/wls/en/papers/resources/eset-smb-cyber-readiness-index-2026-global-edition.pdf
[5] Ibid. (p. 45).
Lasa un comentariu