
Urmăriți ultimele noutăți din lumea digitală și descoperiți știrea de securitate a zilei: Incidente cibernetice afectează activitatea unor lanțuri de supermarketuri din Franța și Olanda
Potrivit Euronews:
Două mari lanțuri de supermarketuri din Europa au fost afectate de incidente de securitate cibernetică distincte, în aceeași zi, evidențiind riscurile cibernetice tot mai mari cu care se confruntă sectorul de retail.
În Franța, un atac cibernetic a vizat sistemele de refrigerare din sute de supermarketuri, obligând magazinele să arunce produsele proaspete și congelate și determinând deschiderea unei anchete penale. În Olanda, Albert Heijn a oprit funcționarea unor componente ale infrastructurii sale IT în urma unui incident care a indisponibilizat site-ul web, aplicația mobilă, serviciul de relații cu clienții și serviciile de livrare online.
În timp ce cazul din Franța demonstrează cum atacurile cibernetice pot afecta direct operațiunile fizice și lanțurile de aprovizionare, incidentul din Olanda arată cât de rapid pot perturbațiile IT să afecteze serviciile digitale și experiența clienților.
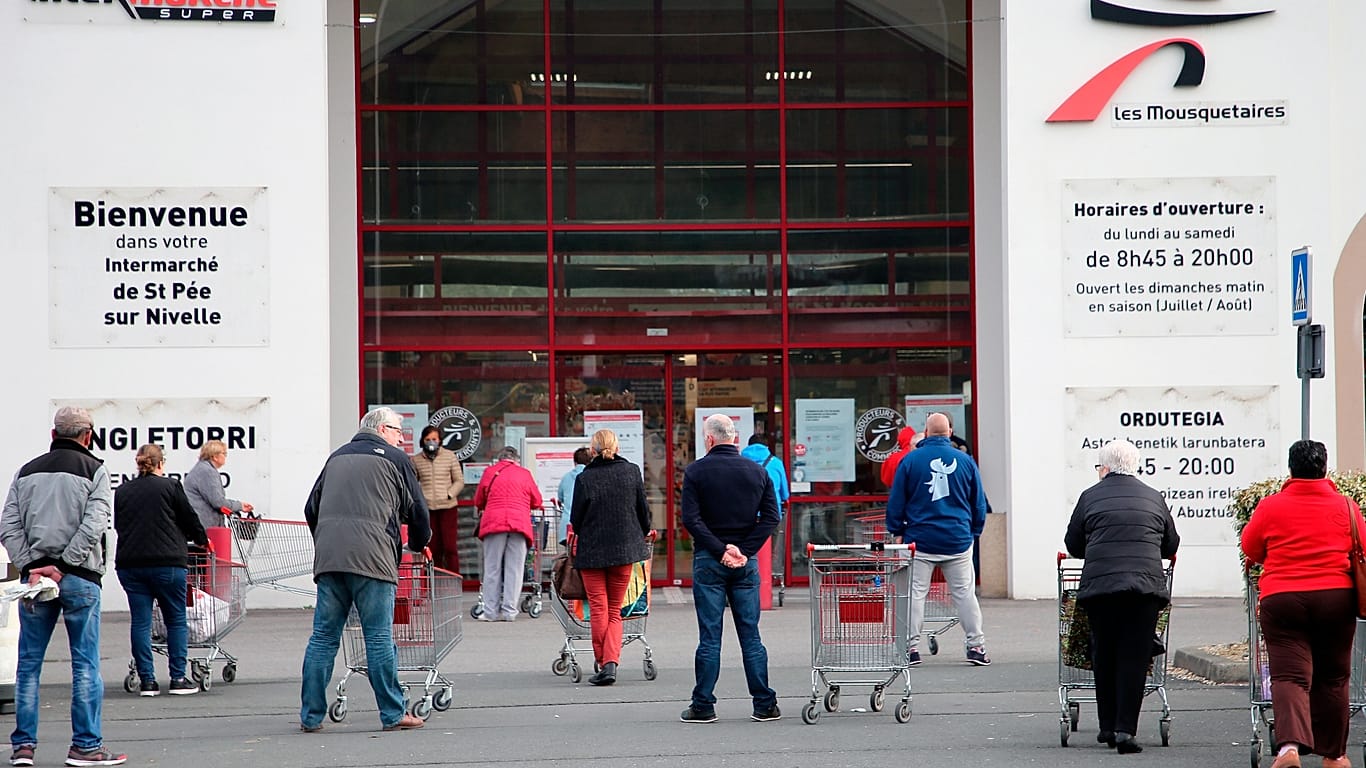 Sursa imaginii: AP
Descoperiți și punctul de vedere al specialistului Harm Teunis, Security Evangelist în cadrul ESET Olanda:
„Ambele incidente ne arată cât de dependenți am devenit de sistemele digitale. Această dependență poate afecta inclusiv viața de zi cu zi, precum cumpărarea de alimente, atunci când sistemele respective devin ținta atacurilor cibernetice. În Franța, un atac asupra sistemelor de refrigerare a obligat supermarketurile să arunce produsele proaspete. De asemenea, în Olanda și Belgia, s-au golit rafturile.
Pentru moment, nu există o legătură confirmată între cele două incidente cibernetice. În cazul incidentului care afectează Ahold Delhaize, nu este încă clar ce presupune, care a fost cauza și care vor fi efectele pe termen lung. Compania a scos din funcțiune unele dintre sistemele sale pentru a le proteja pe celelalte, o decizie pe care nicio companie nu o ia cu ușurință. Unele centre de distribuție și-au suspendat activitatea din acest motiv, ducând deja la lipsa produselor proaspete în anumite supermarketuri. De asemenea, clienții nu mai pot comanda produse alimentare online.
Companiile mari, precum giganții de supermarketuri, joacă un rol central în societate. Ceea ce le poate transforma în ținte pentru infractorii cibernetici și alți atacatori. Atunci când devin ținta unui atac, este esențial să-și concentreze toate eforturile asupra limitării impactului unui incident, protejării datelor clienților și comunicării transparente, astfel încât oamenii să știe ce măsuri să ia în cazul în care datele lor ajung în mâinile infractorilor cibernetici.
Totodată, astfel de incidente evidențiază necesitatea ca firmele, indiferent de dimensiunea lor, să identifice sistemele esențiale pentru desfășurarea activității zilnice și să asigure un nivel adecvat de securitate cibernetică pentru acestea. De asemenea, companiile trebuie să ia în calcul soluții alternative pentru situații de urgență. Astfel, își pot menține activitatea cât mai aproape de normal, chiar și în cazul unui incident cibernetic.”
Descoperiți și punctul de vedere al specialistului Benoit Grunemwald, Cyber Security Evangelist în cadrul ESET Franța
„Produsele au dispărut deoarece sistemele de control al refrigerării au fost compromise. Incidentul ilustrează modul în care riscurile cibernetice se manifestă în lumea reală. Nu este vorba doar despre o breșă de securitate a datelor sau despre indisponibilitatea unui site web, ci și despre stocuri compromise, rafturi goale și pierderi financiare semnificative.
Potrivit informațiilor raportate până acum, vulnerabilitățile implicate fuseseră deja identificate și remediate prin actualizări de securitate în 2025. Prin urmare, discuția depășește cu mult sfera tehnologiei. Ea vizează gestionarea activelor, procesele de aplicare a actualizărilor de securitate, controalele privind accesul de la distanță și supravegherea terților responsabili de întreținerea sistemelor critice. De asemenea, informații publicate în august 2026 indicau că aproximativ 3.000 de interfețe de management Danfoss erau accesibile de pe internetul public.
Incidentul reamintește că securitatea cibernetică nu este exclusiv o problemă a departamentului IT. Sistemele de refrigerare, încălzire, producție și monitorizare sunt, la rândul lor, sisteme digitale. Atunci când sunt expuse riscurilor cibernetice, consecințele se resimt direct în activitatea operațională a companiilor.
Acesta este contextul în care se înscrie Cyber Resilience Act, iar lecțiile desprinse din aplicarea Directivei NIS2 pot fi deosebit de utile. Obiectivul nu este doar respectarea cerințelor de conformitate, ci și sprijinirea organizațiilor în identificarea dependențelor, consolidarea controalelor de acces, îmbunătățirea supravegherii furnizorilor și integrarea riscurilor cibernetice în guvernanța corporativă. Atacurile cibernetice nu afectează doar informațiile. Ele pot perturba și procesele de care organizațiile depind pentru a funcționa, a produce, a distribui și a-și deservi clienții.”
Lasa un comentariu